
OwnShift und Datenschutz
Datenschutzfreundliche Dienstplanung – ohne Cloud
OwnShift unterstützt Sie bei der DSGVO-konformen Dienstplanung: Mitarbeiterdaten liegen auf Ihrem Server oder Webspace, nicht in der Cloud eines SaaS-Anbieters.
- Keine Übertragung an KOPFFREI.IT
- Im Eigenbetrieb in der Regel kein AV-Vertrag mit KOPFFREI.IT
- Kein Tracking, nach aktuellem Stand keine Cookies
Warum ist das relevant?
Dienstpläne sind datenschutzrechtlich sensibler, als viele denken.
Personenbezogene Daten
Dienstpläne enthalten Mitarbeiternamen, Arbeitszeiten, Abwesenheiten und Urlaubstage. Das sind schützenswerte Daten.
Cloud = Auftragsverarbeitung
Bei SaaS-Lösungen ist in der Regel ein AV-Vertrag nach Art. 28 DSGVO nötig. Sie bleiben verantwortlich und müssen den Anbieter sorgfältig auswählen.
Self-Hosted = weniger Drittanbieter-Abhängigkeit
Betreiben Sie OwnShift selbst, ist in der Regel kein AV-Vertrag mit KOPFFREI.IT nötig. Liegt der Server bei einem Hoster, kann dieser Auftragsverarbeiter sein – mit ihm besteht meist ohnehin ein AV-Vertrag. Weniger zusätzliche Verträge, weniger Prüfaufwand.
Was OwnShift konkret macht
Technische Maßnahmen, die den Datenschutz vereinfachen.
- Lokale Datenbank: Die Daten liegen in einer SQLite-Datenbank auf Ihrem Server.
- Kein Tracking: OwnShift bindet keine externen Tracking-Dienste ein und setzt nach aktuellem Stand keine Cookies.
- Keine Übertragung an KOPFFREI.IT: OwnShift sendet keine Daten an uns. Verbindungen nach außen entstehen nur durch Funktionen, die Sie selbst einrichten: den E-Mail-Versand über Ihren Mailserver und den optionalen Feiertags-Import von feiertage-api.de (abgefragt werden nur Jahr und Bundesland).
- Backup per Klick: Datenbank jederzeit herunterladen.
- Löschen und Anonymisieren: Aufbewahrungsfristen, Bereinigung alter Daten mit Vorschau und Anonymisierung ausgeschiedener Mitarbeiter.
- Sichtbarkeit steuern: Mitarbeiter sehen nur freigegebene Wochen, Bereichsleitungen nur ihre Bereiche; ob Kollegen sichtbar sind, stellen Sie ein.
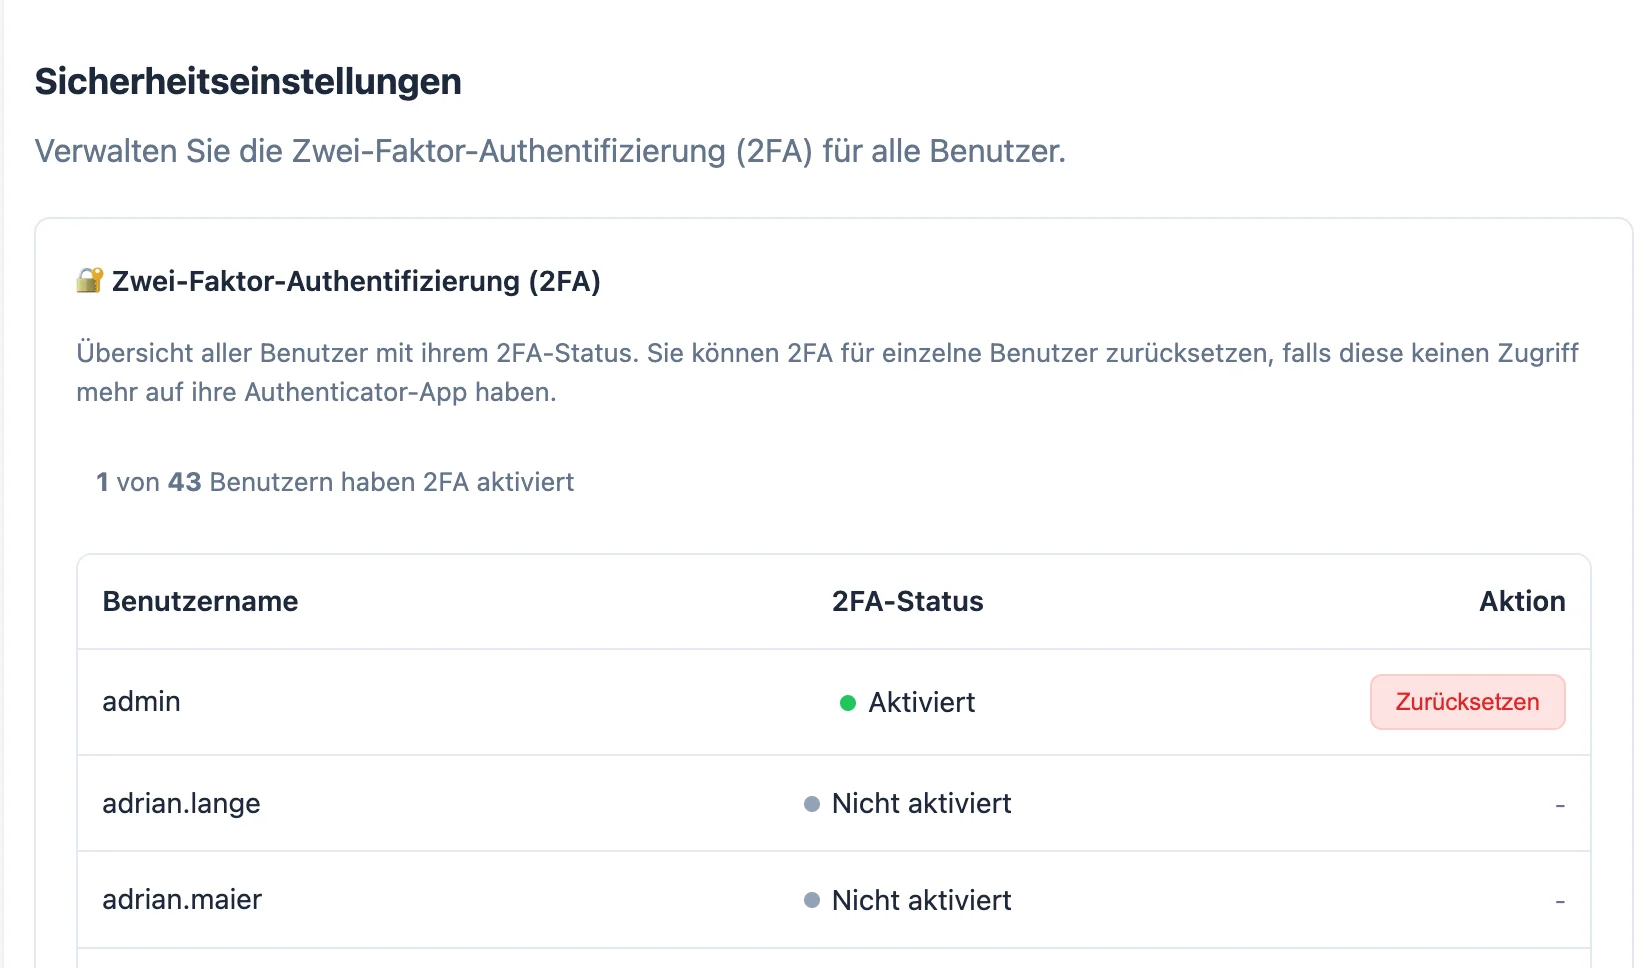
- Zugangsschutz: Eigene Login-Daten für jeden Mitarbeiter, optionale 2FA, Kontosperre nach Fehlversuchen, Timeouts, Übersicht angemeldeter Geräte, Sicherheits-Header und Aktivitätsprotokoll.
SaaS vs. Self-Hosted aus DSGVO-Sicht
| Punkt | SaaS-Lösung | OwnShift Self-Hosted |
|---|---|---|
| Datenspeicherort | Server des Anbieters | Ihr Server bzw. Webspace |
| AV-Vertrag nötig | In der Regel ja (Art. 28 DSGVO) | Mit KOPFFREI.IT in der Regel nicht; ggf. mit Ihrem Hoster |
| Externe Dienste | Je nach Anbieter, z. B. Analytics oder CDN | Keine eingebunden; optional E-Mail-Versand und Feiertags-Import |
| Cookies | Je nach Anbieter | Nach aktuellem Stand keine |
| Datenexport | Abhängig vom Anbieter | Jederzeit (Datenbank-Download) |
| Löschung | Über den Anbieter | Selbst, unterstützt durch Löschfristen und Anonymisierung |
Hinweis: OwnShift ist ein Werkzeug, keine Rechtsberatung. Die DSGVO-Konformität Ihres Gesamtsystems hängt auch von Ihrem Hosting, Ihrer IT-Sicherheit und Ihren internen Prozessen ab. Sprechen Sie im Zweifel mit Ihrem Datenschutzbeauftragten.
Relevante Features im Detail
Self-Hosted – Ihr Server, Ihre Kontrolle
Die Daten liegen auf Ihrem eigenen Server. Kein Cloud-Anbieter dazwischen.
Mehr erfahren ›Mitarbeiterverwaltung & Sicherheit
Eigene Login-Daten, optionale 2FA und rollenbasierte Zugriffsrechte für jeden Mitarbeiter.
Mehr erfahren ›Export-Funktionen & Kalender-Abo
Dienstpläne als PDF und für den Kalender exportieren; die komplette Datenbank laden Sie als Backup herunter.
Mehr erfahren ›Interesse an datenschutzfreundlicher Dienstplanung?
Kontaktieren Sie uns – wir beraten Sie ehrlich und unverbindlich.